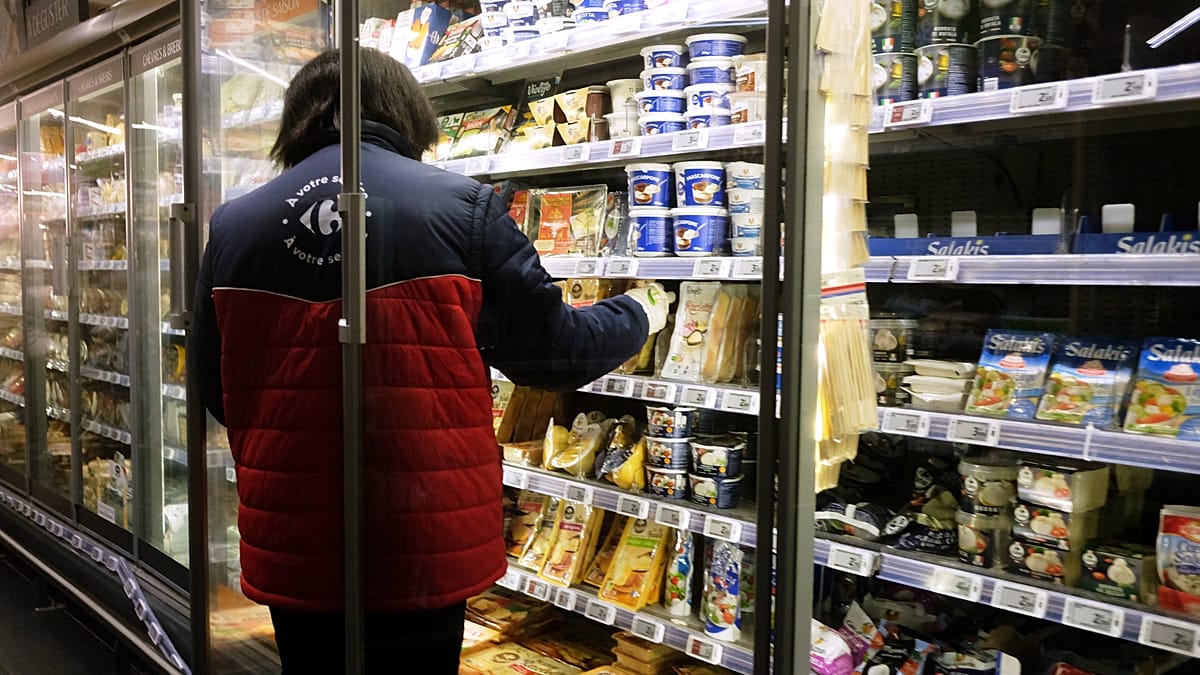
قال باحثون في أمن المعلومات إنهم رصدوا قراصنة وهم يستطلعون أنظمة تبريد متصلة بالإنترنت في أنحاء أوروبا خلال الأيام التي سبقت موجة من الهجمات والحوادث السيبرانية التي عطلت عمل متاجر السوبرماركت وبنوك الدم، مع مؤشرات تفيد بأن ذلك قد كان جزءاً من عملية منسقة.
 اعلان
وتعرضت أنظمة التبريد في متاجر السوبرماركت في تسع دول أوروبية، إضافة إلى عدة بنوك دم في فرنسا، لهجمات في يومي 2 و3 نوفمبر/تشرين الثاني.
واستغل القراصنة ضعف إجراءات الأمن السيبراني والثغرات في نظام إدارة التبريد AK-SM الذي تنتجه شركة دانفوس، لوضع الثلاجات والمجمّدات على وضعية إزالة الجليد، وفي بعض الحالات تم ضبط درجات الحرارة لتصل إلى 50 درجة مئوية.
وأجبرت هذه الحوادث العديد من متاجر البقالة على التخلص من المنتجات التي فسدت في الثلاجات والمجمّدات، وأصبحت مثالاً واضحاً على مدى سهولة أن تعطل الهجمات السيبرانية الحياة اليومية من خلال استهداف أنظمة بنية تحتية غالباً ما يُفترض أنها مضمونة.
وترى شركة الأمن السيبراني لوبوفيس أن المؤشرات تدل على عملية منسقة ربما شارك فيها طرف تابع لدولة، سبقتها أيام من الاستطلاع.
وقالت الشركة إنها رصدت فترة من جمع المعلومات والاستطلاع استهدفت هذه الأنظمة قبل الهجمات بأيام قليلة.
وأضافت أنها سجلت أكثر من 276 محاولة، صادرة عن 91 جهة تهديد مختلفة، استهدفت مكوّنات محددة من وحدات التحكم التي تنتجها دانفوس خلال فترة الأيام العشرة هذه، وبلغ النشاط ذروته في 26 أكتوبر/تشرين الأول قبل أن يتوقف في نهاية الشهر.
وقال الرئيس التنفيذي كسافيي بيلكينس لـ"يورونيوز نيكست": "بين 20 و30 أكتوبر/تشرين الأول، ما رأيناه كان موجة مما نسميه استطلاعاً".
وأضاف: "لاحظنا فجأة ذروة كبيرة على مدى 10 أيام، حيث كان الخصوم يجربون كلمات المرور الافتراضية، ويختبرون بعض تلك الثغرات".
وتشغّل لوبوفيس نظاماً لما يسمى "مصائد العسل"، وهي أنظمة تحاكي البنى والأنظمة التقنية الخاصة بعملائها على الإنترنت. وتزوّد الشركة هذه الأنظمة بحساسات ثم تعرّضها عمداً لهجمات القراصنة، لتشجيع الهجمات حتى تتمكن من تتبع كيفية الوصول إلى هذه الأنظمة واستغلالها.
ويمكن بعد ذلك استخدام هذه المعلومات الاستخباراتية لتحديد مواطن الضعف من دون تعريض الأنظمة الحقيقية للعملاء للخطر.
ومن خلال هذا النظام رصدت لوبوفيس، التي تضم قائمة عملائها الحكومة الاسكتلندية وشركتي أورنج وتيليفونيكا وعدداً من شركات التجزئة، ما تصفه بأنه "استطلاع" لأنظمة دانفوس في الأيام التي سبقت هجمات نوفمبر/تشرين الثاني.
وقال بيلكينس: "يمكنك أن تفكر في الأمر كما لو أن لصوصاً يقودون سياراتهم عبر حيّك لتحديد المنازل التي ينوون اقتحامها".
من كان وراء هذه الهجمات؟
وتتبعت لوبوفيس بعد ذلك ما تصفه بـ"فتات الخبز" الرقمية التي خلفتها عمليات الاستطلاع والهجمات، لتكتشف أنه تم استخدام ما يسمى خدمات استضافة "مقاومة للإزالة"، وهي خدمات استضافة مواقع مصممة لمقاومة طلبات الإغلاق وتدخل جهات إنفاذ القانون.
وقال بيلكينس: "من جهة، لديك أمازون ويب سيرفيسز، وهي عكس تماماً الاستضافة المقاومة للإزالة. إذا قمتَ بشيء خبيث باستخدام أحد خوادمهم، ينتهي الأمر بإلغاء حسابك. أما هذا النوع من الاستضافة فهو العكس، يمكنك أن تفعل شيئاً خبيثاً، لكنه يكون خارج نطاق الولاية القضائية".
ثم درست لوبوفيس بعد ذلك مزودي خدمات الاستضافة أنفسهم.
وقال بيلكينس: "أدركنا أن بعض هذه الاستضافات المقاومة للإزالة استُخدمت في السابق من قبل مجموعات روسية".
وشددت الشركة على أن وجود الخوادم في مكان ما لا يعني بالضرورة أن مستخدميها يحملون الجنسية نفسها، لذلك لا يمكنها الجزم بأن روسيا تقف بالتأكيد وراء هذه الهجمات.
وأضاف الرئيس التنفيذي للوبوفيس: "مع ذلك، هناك نمط معيّن هنا، لذلك نحن نبحث عن جهة لديها القدرة على مهاجمة دول بعينها".
وبحسب الرئيس التنفيذي، لم تسجل حساسات لوبوفيس في أميركا الجنوبية وأفريقيا وأميركا الشمالية وآسيا النشاط نفسه، بل التقطته الحساسات في أوروبا فقط.
ويرى أيضاً أن القدرة على تنسيق الهجمات في أنحاء أوروبا تساعد في تضييق دائرة المشتبه بهم.
وقال: "على المهاجم أن يكون قادراً على تنسيق هذه الهجمات، لأن معظمها وقع خلال فترة 24 ساعة".
وأضاف: "كل هذا يدفعنا إلى الإشارة إلى خصم نراه ليس من فئة الـ"سكربت كيدي" [هاوٍ غير محترف]، وليس ذئباً منفرداً، بل تبدو عملية مخططة جيداً، وبالتالي فإن جهة تابعة لدولة تبدو الاحتمال الأقرب".
وتابع: "عندما نواصل تتبع الخيوط يبدو الأمر وكأنه قد يكون روسيا بالفعل، هذا تقريباً هو الاستنتاج الذي وصلنا إليه".
وتأتي هذه الحوادث في ظل مخاوف أوسع من تهديدات هجينة ونشاط يُشتبه بارتباطه بروسيا يستهدف دولاً أوروبية.
غير أن الهوية الدقيقة والدافع الحقيقي للمهاجمين ما زالا غير واضحين.
وقال جورج نوت، محرر الشؤون التكنولوجية في مجلة "ذا غروسر"، إن الهجمات بدت معتمدة على ثغرات أمنية أساسية نسبياً، لا على تقنيات قرصنة متطورة للغاية.
وأضاف لـ"يورونيوز نيكست": "تمكن المهاجمون من الوصول إلى أنظمة التبريد بمجرد العثور على صفحات تسجيل الدخول الخاصة بها على الإنترنت المفتوح، واستغلال ثغرات سبق تصحيحها وكلمات مرور ضعيفة، وليس عبر تكنولوجيا متقدمة للغاية".
كما حذّر نوت من التسرع في التوصل إلى استنتاجات حاسمة بشأن الجهة المسؤولة.
وقال: "لا يزال من غير الواضح من كان وراء الهجوم أو ما الذي كان يأمل في تحقيقه. سيتعين علينا تقبّل احتمال ألا نعرف ذلك أبداً. ومع عدم وجود طلب فدية أو تبنٍ للهجوم، قد يكون الفاعل أي جهة، من طرف تدعمه دولة إلى مجموعة مراهقين تفعل ذلك للمرح فقط".
واختلفت وكالات الأمن السيبراني في الدول المتضررة هذا الأسبوع في توصيف هذه الحوادث؛ إذ وصفتها بلجيكا ولوكسمبورغ وإيطاليا والبرتغال وإستونيا بأنها "هجوم سيبراني"، بينما أشارت السويد وإيرلندا إليها على أنها "حادث سيبراني".
كما أن الوكالة الأوروبية لأمن الشبكات والمعلومات لم تصل (المصدر باللغة الإنجليزية) إلى حد وصف هذه الحوادث صراحة بأنها هجوم سيبراني.
كيف تمكن القراصنة من الوصول إلى أنظمة التبريد؟
وقال بيلكينس إن القراصنة تمكنوا من الوصول إلى أنظمة التبريد في أنحاء أوروبا لأن صناديق التحكم المتصلة بالإنترنت كانت تُستخدم لإدارة وحدات التبريد عن بُعد.
وأوضح أن التحكم عن بُعد في مثل هذه الأجهزة أمر شائع في عالم اليوم الرقمي على نحو متزايد، غير أن الرئيس التنفيذي للوبوفيس يقول إن العديد من هذه الأنظمة كان يمكن حمايتها بشكل أفضل لو وُضعت على شبكات خاصة افتراضية (VPN) بدلاً من تعريضها مباشرة للإنترنت.
وقال: "كان ذلك سيقضي تماماً على الخطر، لأن شبكة الـVPN أصعب استغلالاً".
ولزيادة الطين بلّة، ذكرت تقارير أن العديد من هذه الأنظمة كان قابلاً للوصول باستخدام بيانات اعتماد المصنع الافتراضية، مثل "اسم المستخدم: Supervisor" و"كلمة المرور: 12345"، ما يشير إلى أن إجراءات الأمن الأساسية لم تُطبّق.
وقال نوت إن هذه المشكلة تعكس توجهاً أوسع في قطاع التجزئة لتجاهل أمن المعدات المتصلة.
وأضاف: "يمكن إغفال أمن المعدات المتصلة في قطاع التجزئة، إذ تُمنح الأولوية لأهداف أكثر وضوحاً مثل أنظمة الدفع وبيانات العملاء".
وبمجرد أن حصل القراصنة على الوصول إلى أنظمة التحكم في التبريد، تمكنوا من تحويلها إلى وضع إزالة الجليد ورفع درجات الحرارة، ما أدى إلى إفساد البضائع المخزنة في الثلاجات والمجمّدات في أنحاء أوروبا.
هل يمكن أن تكون بنى تحتية متصلة أخرى الهدف التالي؟
وأثارت هذه الهجمات مخاوف بشأن أمن معدات أخرى متصلة بالإنترنت، من الآلات المستخدمة في المتاجر إلى الأنظمة التي تتحكم في الدخول والتدفئة والتهوية في المباني.
وحذّر نوت من أن الهجمات المستقبلية قد لا تقتصر على أنظمة التبريد.
وقال: "المزيد من الأنظمة التي تبقي المتاجر تعمل، مثل أنظمة التدفئة والتهوية وتكييف الهواء، والملصقات الإلكترونية على الرفوف، وروبوتات تنظيف الأرضيات، قد تمثل جميعها ثغرات مماثلة إذا لم يُؤمَّن الوصول عن بُعد كما ينبغي ولم تُحدَّث البرمجيات".
لكن نطاق التعرض المحتمل يتجاوز قطاع التجزئة بكثير.
وقال كومار سوكا، الرئيس التنفيذي لشركة أكر سيكيوريتي المتخصصة عالمياً في حلول الأمن المادي المتكامل: "المجمّد ليس شيئاً خاصاً، إنه فقط المثال الأكثر وضوحاً على فئة أكبر بكثير".
وأضاف: "إن النوع نفسه من وحدات التحكم الصغيرة المتصلة بالإنترنت التي استُخدمت لرفع حرارة تلك الثلاجات يدير أيضاً الأبواب، وأجهزة قراءة بطاقات الدخول، والكاميرات، وأجهزة الإنذار، والإضاءة، وأنظمة التدفئة والتهوية في معظم المباني الحديثة".
وقال سوكا إن نقاط الضعف نفسها يمكن أن تؤثر في مجالات الخدمات اللوجستية والتخزين، والرعاية الصحية، والتصنيع، ومراكز البيانات، خصوصاً في الأماكن التي أُدخلت فيها معدات متصلة من دون إشراف كافٍ.
وأضاف: "في مكتب أو مستشفى أو مركز بيانات، قد يتخذ الاختراق من النوع نفسه شكل باب يُفتح، أو كاميرا تُطفأ، أو إنذار يظل صامتاً، ولن تكون هناك بضائع فاسدة لتنبيه أحد إلى أن شيئاً ما قد حدث".
وأشار إلى أن الخطر يكون كبيراً بشكل خاص في الأنظمة التي يمكن أن يؤدي فيها اختراق رقمي إلى عواقب مادية فورية.
لماذا ما زالت هذه الأنظمة عرضة للهجمات؟
وعلى الرغم من القواعد الأوروبية القائمة في مجال الأمن السيبراني، قال سوكا إن المنظمات كثيراً ما تفشل في التعامل مع الأنظمة المادية المتصلة بوصفها جزءاً من مسؤولياتها الأمنية الأوسع.
ويلزم توجيه نيس 2 (NIS2) التابع للاتحاد الأوروبي المنظمات المشمولة بنطاقه بإدارة المخاطر التي تهدد شبكاتها وأنظمة المعلومات لديها، بما في ذلك من خلال تدابير أمنية وإدارة الأصول والتعامل مع الحوادث.
غير أن سوكا قال إن العديد من المنظمات ما زالت تركز جهود الامتثال على أنظمة تكنولوجيا المعلومات التقليدية، وتترك أنظمة التبريد وغيرها من أنظمة المباني لفرق إدارة المرافق.
وقال: "لا تزال الكثير من المنظمات تحدد نطاق عملها في إطار نيس 2 حول تكنولوجيا المعلومات الكلاسيكية، مثل الخوادم وأجهزة الكمبيوتر المحمولة والبريد الإلكتروني، وتترك التبريد وأنظمة التحكم في الدخول وأنظمة المباني لفريق المرافق، باعتبارها صيانة لا شأناً أمنياً".
وأكد أن المشكلة ليست بالضرورة نقصاً في التنظيم، بل عدم تطبيق المتطلبات القائمة على البنى التحتية المادية المتصلة.
وقال: "التنظيم ليس هو الحلقة المفقودة فعلاً، بل الحلقة المفقودة هي التعامل مع هذه الأنظمة المادية بوصفها جزءاً من سطح الهجوم الذي يطلب منك التنظيم حمايته بالفعل، ومنح شخص ما مسؤولية واضحة عنها".
هل يمكن للذكاء الاصطناعي أن يسهل الهجمات المستقبلية؟
كما يحذر خبراء الأمن السيبراني من أن التقدم في مجال الذكاء الاصطناعي قد يجعل من الأسهل تحديد نقاط الضعف في الأجهزة المتصلة، وربما يسرّع تطوير هجمات جديدة.
وقال جياني كواتسو، مؤسس والرئيس التنفيذي لشركة الأمن السيبراني الإيطالية إكزين: "الذكاء الاصطناعي يقلّص الزمن الفاصل بين اكتشاف ثغرة وتحويلها إلى هجوم فعّال".
وحذّر من أن مصنّعي الأجهزة المتصلة قد يواجهون صعوبة في سد الثغرات واختبار الأنظمة وإعادة نشرها بالسرعة نفسها التي تُكتشف بها الثغرات.
وقال: "الأنظمة التي تقلقني أكثر هي الأجهزة المتصلة التي تبقى قيد الاستخدام لسنوات ويمكن التحكم فيها عن بُعد، مثل أنظمة التبريد، وأنظمة التحكم في المباني، والمعدات الصناعية، وأنظمة الرعاية الصحية، ومراكز البيانات، وأجزاء من بنى الطاقة والنقل التحتية".
وقال كواتسو إن على المنظمات ألا تعتمد على سد الثغرات أو حماية الشبكات وحدها، بل ينبغي أن تكون الأجهزة المتصلة قادرة أيضاً على رصد السلوك الخبيث ومنعه بنفسها.
وأضاف: "كل جهاز يحتاج إلى أن يكون قادراً على الدفاع عن نفسه أثناء التشغيل، وأن يحظر مسبقاً أي سلوك لم يكن من المفترض أن يؤديه، سواء وُجد تصحيح أم لا، وسواء كانت الثغرة معروفة مسبقاً أم لا".
التعليقات 0
كن أول من يعلق على هذا الخبر