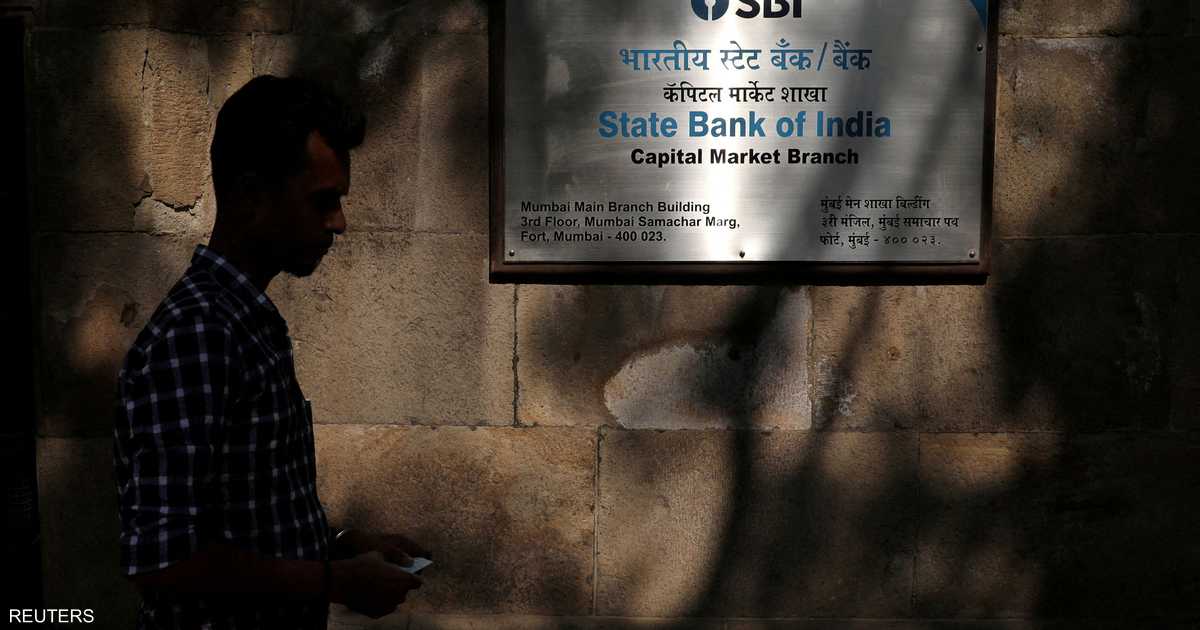
تسريب بيانات شخصية لعملاء بنك في الهند
أعلن بنك هندي أن تحليلاً أولياً لقرابة 375 ألف سجل تم العثور عليها على الإنترنت المظلم كشف عن وجود 3897 سجلاً تتضمن بيانات شخصية لعملاء البنك.
تحقيقات عاجلة
تلقى البنك تحذيرات من مزود خدمات استخبارات التهديدات الإلكترونية ووكالة الدفاع السيبراني الهندية وفريق الاستجابة لطوارئ الحاسب الآلي الهندي (CERT-In) في 16 أكتوبر، ما دفعه إلى تفعيل بروتوكولات الاستجابة للحوادث الإلكترونية والاستعانة بجهة مستقلة متخصصة في الأمن السيبراني للتحقيق في الواقعة.
الكشف عن تسريب البيانات
جاء الكشف بعد منشور لحساب متخصص في مراقبة الأمن السيبراني يحمل اسم CyberPulse، أشار إلى أن جهة تهديد إلكتروني تستخدم الاسم "Siriusim" قامت بتسريب وثائق وبيانات شخصية يُعتقد أنها مرتبطة بالبنك.
ما البيانات التي تم تسريبها؟
تضمنت البيانات المسرّبة:
- نحو 375 ألف صف من البيانات بصيغة CSV.
- 2722 ملف PDF.
- معلومات عملاء.
- طلبات قروض.
- مستندات داعمة.
- استمارات فتح الحسابات.
- عناوين العملاء.
بيانات شخصية حساسة
كشفت المراجعة الأولية عن احتواء بعض السجلات على:
- أرقام الهواتف المسجلة.
- تواريخ الميلاد.
- أسماء العملاء.
- النوع الاجتماعي.
- عناوين البريد الإلكتروني.
- العناوين السكنية.
- بيانات الفروع.
- أرقام ملفات معلومات العملاء (CIF).
- معرفات طلبات العملاء.
- بيانات مرتبطة بالقروض وسجلات العملاء المحتملين.
مخاطر تسريب البيانات
يحذر خبراء أمن المعلومات من أن تسريب هذا النوع من البيانات الشخصية قد يزيد مخاطر انتحال الهوية والاحتيال في القروض والمساعدات المالية، فضلاً عن إمكانية الاستيلاء على الحسابات القائمة.
لا تأثير على العمليات المصرفية
أكد البنك أن التحقيق لا يزال جارياً لتحديد مدى صحة البيانات المسربة ومصدرها وحجمها الكامل وتقييم المخاطر المحتملة على العملاء والمؤسسة.
وأكد أن الواقعة لم تؤثر بشكل جوهري على عملياته الأساسية أو أدائه المالي أو استمرارية أعماله، مؤكداً أن الخدمات المصرفية الرئيسية تواصل عملها بشكل طبيعي.
التعليقات 0
كن أول من يعلق على هذا الخبر